
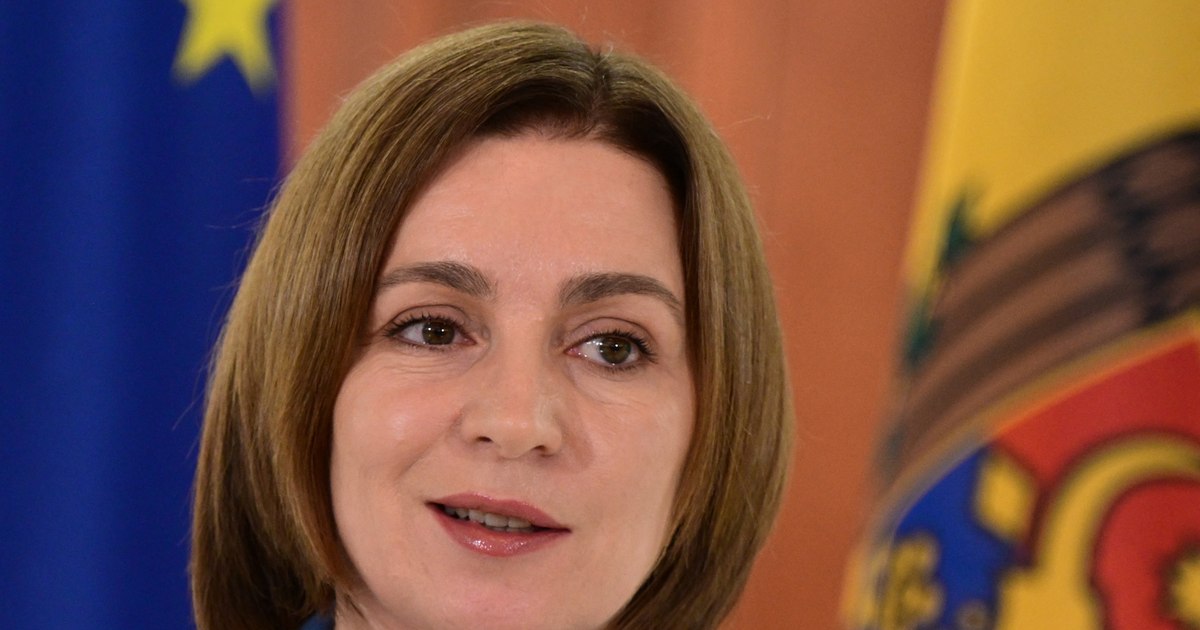
Președintele Republicii Moldova, Maia Sandu, a convocat o ședință a Consiliului Național de Securitate pentru a analiza un atac cibernetic asupra sistemelor informatice guvernamentale. Incidentul vizează securitatea datelor de stat și necesitatea implementării unor măsuri urgente pentru limitarea efectelor acestui breșaj informațional. Autoritățile investighează dacă atacul face parte dintr-o campanie mai amplă, care ar putea implica actori statali străini, amenințând stabilitatea digitală a țării.
Agenția de Guvernare Electronică (AGE) a raportat că atacatorii au extras fără autorizație date asociate aproximativ 750.000 de numere personale de identificare, cunoscute sub denumirea de IDNP. Setul de informații compromise este extrem de vast, incluzând numele, prenumele, data și locul nașterii, precum și detalii despre membrii familiei de gradul întâi. De asemenea, au fost accesate date privind statutul de asigurat, medicul de familie, prestațiile sociale, pensiile, dizabilitățile și informații despre vehicule sau companii administrate.
Pe lângă datele de identificare de bază, atacul a vizat și detalii financiare și de mobilitate, precum coduri IBAN, datorii fiscale, istoricul plăților prin sistemul MPay și date despre permisele de conducere. Totuși, AGE a precizat clar că informațiile aferente cardurilor bancare nu au fost afectate de această breșă. Extragerea acestor date personale și financiare pune sub semnul întrebării integritatea sistemelor digitale care gestionează volume mari de informații sensibile pentru cetățenii republicii.
Directorul Centrului Național de Management al Crizelor, Serghei Diaconu, a avertizat că, deși datele extrase nu pot fi folosite direct pentru comiterea de infracțiuni, acestea facilitează tentativele de inginerie socială. Infractorii pot contacta cetățenii pretinzând că reprezintă bănci, vămi sau alte instituții, folosind numele și datele reale pentru a părea credibili. Scopul acestor fraude este obținerea unor informații suplimentare, care pot crea riscuri serioase pentru victimele vizate în urma divulgării acestora.
În urma incidentului, premierul Republicii Moldova, Vasile Tofan, a anunțat demiterea directoarei Agenției de Guvernare Electronică, Nicoleta Colomeeț. Tofan a subliniat că Republica Moldova se confruntă cu atacuri cibernetice de amploare și a menționat existența unor indicii privind o campanie mai largă, cu implicarea unor actori statali străini. Șeful Guvernului a cerut o atenție sporită acordată securității serviciilor digitale, având în vedere volumul masiv de date personale gestionate de instituțiile publice.
Securitatea cibernetică a infrastructurilor guvernamentale rămâne o prioritate strategică în regiune, în contextul creșterii tensiunilor geopolitice. Atacurile asupra sistemelor de date personale sunt adesea utilizate ca instrumente de destabilizare sau pentru colectarea de informații de intelligence. Ancheta actuală din Republica Moldova urmărește să determine modul exact de accesare a datelor și să stabilească responsabilitatea pentru acest incident de amploare.