
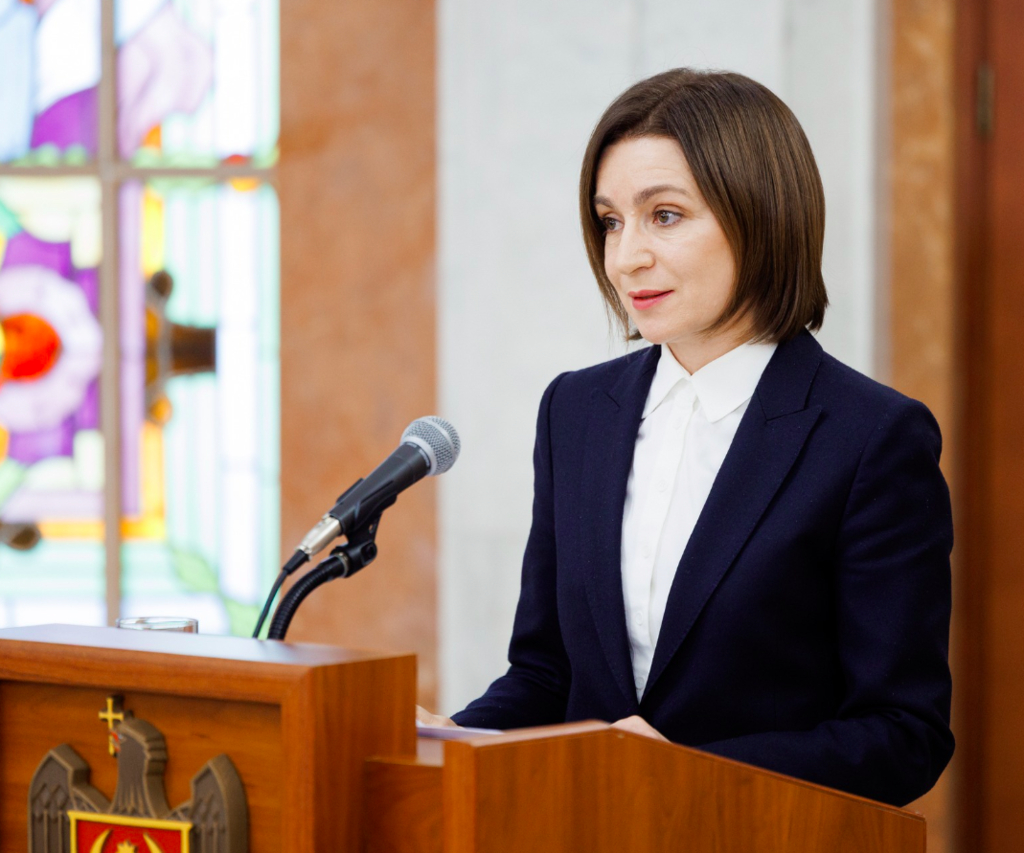
Președinta Republicii Moldova, Maia Sandu, a decis convocarea unei ședințe a Consiliului Național de Securitate pentru a analiza un atac cibernetic de amploare. Incidentul, care a vizat sistemele informaționale guvernamentale ale țării, va fi discutat în zilele următoare împreună cu măsurile de răspuns necesare. Anunțul a fost făcut de instituția prezidențială în seara zilei de 28 octombrie 2026, după ce amploarea breșei de securitate a devenit clară.
Agenția de Guvernare Electronică (AGE) a raportat că atacatorii au reușit extragerea neautorizată a datelor aferente unui număr de aproximativ 750.000 de IDNP-uri. Informațiile sustrase includ nume, prenume, data și locul nașterii, precum și detalii despre membrii familiei de gradul 1. Lista datelor compromise este extinsă, cuprinzând statutul de asigurat, medic de familie, prestații sociale, pensii, informații despre dizabilități, permisul de conducere, fotografii, vehicule și companii administrate.
Pe lângă datele de identificare, atacul a vizat și informații financiare importante, precum codurile IBAN, datoriile fiscale și istoricul plății MPay. Totuși, Agenția de Guvernare Electronică a precizat că datele aferente cardurilor bancare nu au fost afectate de acest incident. Serghei Diaconu, directorul Centrului Național de Management al Crizelor, a subliniat că, deși datele extrase nu pot fi folosite direct în scopuri infracționale, ele pot facilita escrocherii prin contactarea cetățenilor sub pretextul unor instituții.
Prim-ministrul Vasile Tofan a anunțat demiterea directoarei AGE, Nicoleta Colomeeț, în urma acestui incident de securitate. Acesta a cerut ca instituția să prioritizeze securitatea serviciilor digitale, avertizând că Republica Moldova este ținta unor atacuri cibernetice de amploare. Autoritățile dețin indicii despre o campanie mai largă de atacuri care implică actori statali străini, iar serviciile competente desfășoară investigații pentru a confirma această implicare în incidentul recent.
Riscul principal identificat de autorități constă în utilizarea datelor pentru inginerie socială. Escrocii pot contacta cetățenii prezentându-se drept reprezentanți ai băncii, ai vămii sau ai altor organe oficiale, folosind numele și prenumele sustrase pentru a câștiga încrederea victimelor. Scopul acestor apeluri este de a solicita alte informații de la cetățeni, detalii pe care Serghei Diaconu le-a descris drept fiind deja periculoase pentru siguranța acestora.
Securitatea cibernetică a statelor din regiune a devenit un subiect de preocupare strategică constantă, în contextul creșterii tensiunilor geopolitice. Atacurile asupra infrastructurii digitale guvernamentale sunt utilizate frecvent ca instrumente de destabilizare, vizând accesul la date sensibile ale populației sau perturbarea funcționării instituțiilor de stat, ceea ce impune o monitorizare continuă a traficulului de date și a amenințărilor provenite din surse externe.