
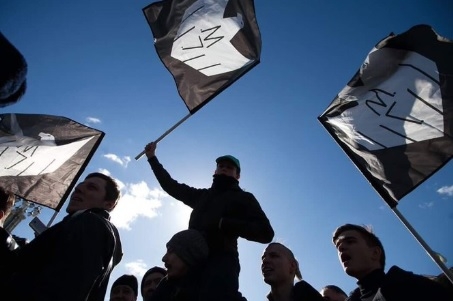
Grupul extremist rusesc Statul Masculin a respins categoric orice legătură cu valul de alerte false cu bombă care a afectat aeroporturile europene în această săptămână. Această reacție apare după ce structura a fost indicată direct ca fiind responsabilă pentru amenințările care au provocat perturbări majore în traficul aerian internațional. Incidentele au vizat recent un zbor Ryanair pe ruta Roma-Lisabona și un zbor Wizz Air de la Praga către Roma, care a fost redirecționat de urgență către Veneția.
Reprezentanții rețelei au utilizat platformele de mesagerie pentru a lua în derizoriu ipoteza conform căreia ar fi orchestrat atacurile cibernetice menite să panicheze pasagerii prin trimiterea e-mailurilor de amenințare. Pe canalul de Telegram al grupării, conectat la fondatorul Vladislav Pozdnyakov, s-a susținut că Statul Masculin nu mai există de mulți ani. Mesajul a comparat situația cu o întrebare absurdă care ar putea fi adresată președintelui Rusia, Putin, în cazul unei corespondențe oficiale.
În ciuda acestor negări, publicația italiană La Stampa consideră certă implicarea structurii rusești în aceste acțiuni de destabilizare. Primul e-mail de amenințare a fost trimis joi dimineață la ora 07:21, fiind redactat într-o limbă italiană impecabilă. Mesajul a vizat conducerea Aeroporti di Roma (ADR) și serviciile de securitate ale Aeroportului Fiumicino, fiind expediat de pe o adresă mascată ce pare asociată serviciilor de sănătate de stat din Bogota, Columbia.
Textul amenințării afirma că luptătorii din Statul Masculin au plasat explozibili pe două zboruri sosite, într-un atac împotriva regimului feminist din Italia. Aceste avertismente specifice au declanșat măsuri de securitate extreme, inclusiv devierea unui avion spre Franța și escortarea unui altui zbor de către avioanele de vânătoare ale Forțelor Aeriene Italiene. Deși verificările nu au găsit explozibili, oficialii au subliniat gravitatea fără precedent a acestor alerte.
Ministrul italian al Apărării, Guido Crosetto, a avertizat asupra extinderii tacticilor de război hibrid menite să destabilizeze ordinea publică. Analistul de la Bellingcat identificase încă din anul 2022 această grupare drept un promotor online violent al invaziei din Ucraina, axat pe exploatarea tensiunilor sociale din Europa. Crosetto a menționat că există un interes în alimentarea tensiunilor prin astfel de incidente, de la problemele cu frigiderele până la alarmele false de securitate.
Aceste evenimente de securitate cibernetică și amenințări hibride se încadrează într-un context de creștere a tensiunilor geopolitice globale. În timp ce actorii non-statali și grupurile extremiste utilizează tehnologia pentru a perturba infrastructura critică, decidenții internaționali caută metode de a contracara aceste campanii de dezinformare și panicare care vizează stabilitatea socială și siguranța transporturilor internaționale.